Hybride werken
2024-01-27

Maatregelen voor het waarborgen van IT-beveiliging bij thuiswerken
Veilig werken vanaf elke locatie! Dit artikel belicht de kritieke veiligheidsaspecten van thuiswerken – van VPN-verbindingen en multi-factor-authenticatie tot het beschermen van gevoelige gegevens tegen meekijkers. Ontdek hoe bedrijven en medewerkers samen een veilige digitale werkomgeving creëren, zonder in te leveren op flexibiliteit en productiviteit.

Inhoudsopgave
De werkomgeving is drastisch veranderd en thuiswerken is uitgegroeid tot een centraal element van het moderne werk. De voordelen zijn onmiskenbaar, maar ze brengen ook een kritiek probleem met zich mee: IT-beveiliging en vertrouwelijkheid. Dit artikel gaat in op het belang van het waarborgen van een robuuste IT-beveiliging en het behoud van vertrouwelijkheid bij thuiswerken.
IT-beveiliging bij thuiswerken

IT-beveiliging bij thuiswerken is niet alleen een kwestie van gemak, maar van cruciaal belang. Het beschermt gevoelige bedrijfsgegevens tegen cyberdreigingen en garandeert een ononderbroken bedrijfsvoering. Het belang van IT-beveiliging bij thuiswerken gaat veel verder dan de individuele medewerker. Een inbreuk op de beveiliging in een thuiskantoor kan verstrekkende gevolgen hebben voor het bedrijf zelf. Dergelijke inbreuken kunnen de reputatie van het bedrijf schaden, juridische complicaties veroorzaken en het vertrouwen van klanten ondermijnen. In de huidige verbonden wereld kan een beveiligingslek snel het imago van een bedrijf schaden en klantgegevens in gevaar brengen.
Uitdagingen en oplossingen voor IT-beveiliging bij thuiswerken
Tot de meest voorkomende cyberdreigingen bij thuiswerken behoren malware, phishing-aanvallen en ongeautoriseerde toegang. Medewerkers kunnen ook onbedoeld bedrijfsgegevens blootstellen aan risico's. Om deze dreigingen effectief te bestrijden, is het belangrijk om tegenmaatregelen te identificeren en te implementeren. Om de werkomgeving thuis te beveiligen, moeten problemen zoals onveilige thuisnetwerken, gedeelde gezinsapparaten en afleidingen worden aangepakt. Om een robuust beveiligingskader te creëren, is een veelzijdige aanpak vereist:
Fysieke beveiligingsmaatregelen
Om de fysieke veiligheid te waarborgen, moeten medewerkers veilige kasten of kluizen gebruiken voor het opbergen van fysieke documenten en apparatuur. Bovendien moeten gevoelige gegevens die op persoonlijke apparaten zijn opgeslagen, worden versleuteld. Om de risico's bij het werken in openbare ruimtes te beperken, kunnen privacyschermen worden gebruikt om te voorkomen dat onbevoegden gevoelige gegevens kunnen inzien. Het is bovendien cruciaal om vertrouwelijke gegevens niet op openbare plaatsen te onthullen.
Netwerkbeveiliging en verbindingsbescherming
Het instellen van een VPN helpt bij het versleutelen van gegevens die via openbare netwerken worden verzonden en biedt een extra beveiligingslaag. Medewerkers moeten goed bekend zijn met het veilig gebruik van VPN's. Regelmatige updates van thuisrouters en het activeren van robuuste versleutelingsprotocollen zijn essentieel. Sterke, unieke wachtwoorden voor wifi-netwerken zijn een must. Bovendien moeten medewerkers worden ontmoedigd om openbare wifi te gebruiken voor hun werk. Bied in plaats daarvan alternatieven aan, zoals mobiele hotspots of veilige oplossingen voor externe toegang.

Vertrouwelijkheid en gegevensbescherming
Het is belangrijk dat de vertrouwelijkheidseisen voor medewerkers op afstand duidelijk en begrijpelijk worden gecommuniceerd. Werkgevers moeten ook sancties vaststellen voor schendingen van de vertrouwelijkheid. Stimuleer een "need-to-know"-benadering om de toegang tot gevoelige gegevens te beperken. Regelmatige audits en het monitoren van datatoegang helpen om de controle te behouden. Het opstellen van uitgebreide richtlijnen voor gegevensbescherming en het aanbieden van doorlopende trainings- en bewustwordingsprogramma's voor medewerkers zijn van cruciaal belang.
Afspraken over werken op afstand
Formele afspraken over werken op afstand tussen werkgevers en werknemers zijn essentieel. In deze overeenkomsten moeten de omvang van het werken op afstand, de verwachtingen en de verantwoordelijkheid voor de beveiliging worden vastgelegd. Ze moeten clausules bevatten over IT-beveiliging, de omgang met gegevens en de procedure voor het melden van beveiligingsincidenten. Leg duidelijk de consequenties vast voor het niet naleven van beveiligingsrichtlijnen. Bepaal wie verantwoordelijk is voor het verstrekken van beveiligingstools en -trainingen, evenals voor procedures voor incidentrespons en meldingsroutes.
Implementatie en training
Het regelmatig bijwerken van beveiligingsrichtlijnen en -instrumenten om in te spelen op veranderende dreigingen is essentieel. Moedig uw medewerkers aan om beveiligingsincidenten onmiddellijk te melden. Voer regelmatig trainingen uit over beveiligingsbewustzijn en bevorder een cultuur van veiligheidsbewustzijn onder medewerkers die thuiswerken.
IT-beveiliging met Flexopus
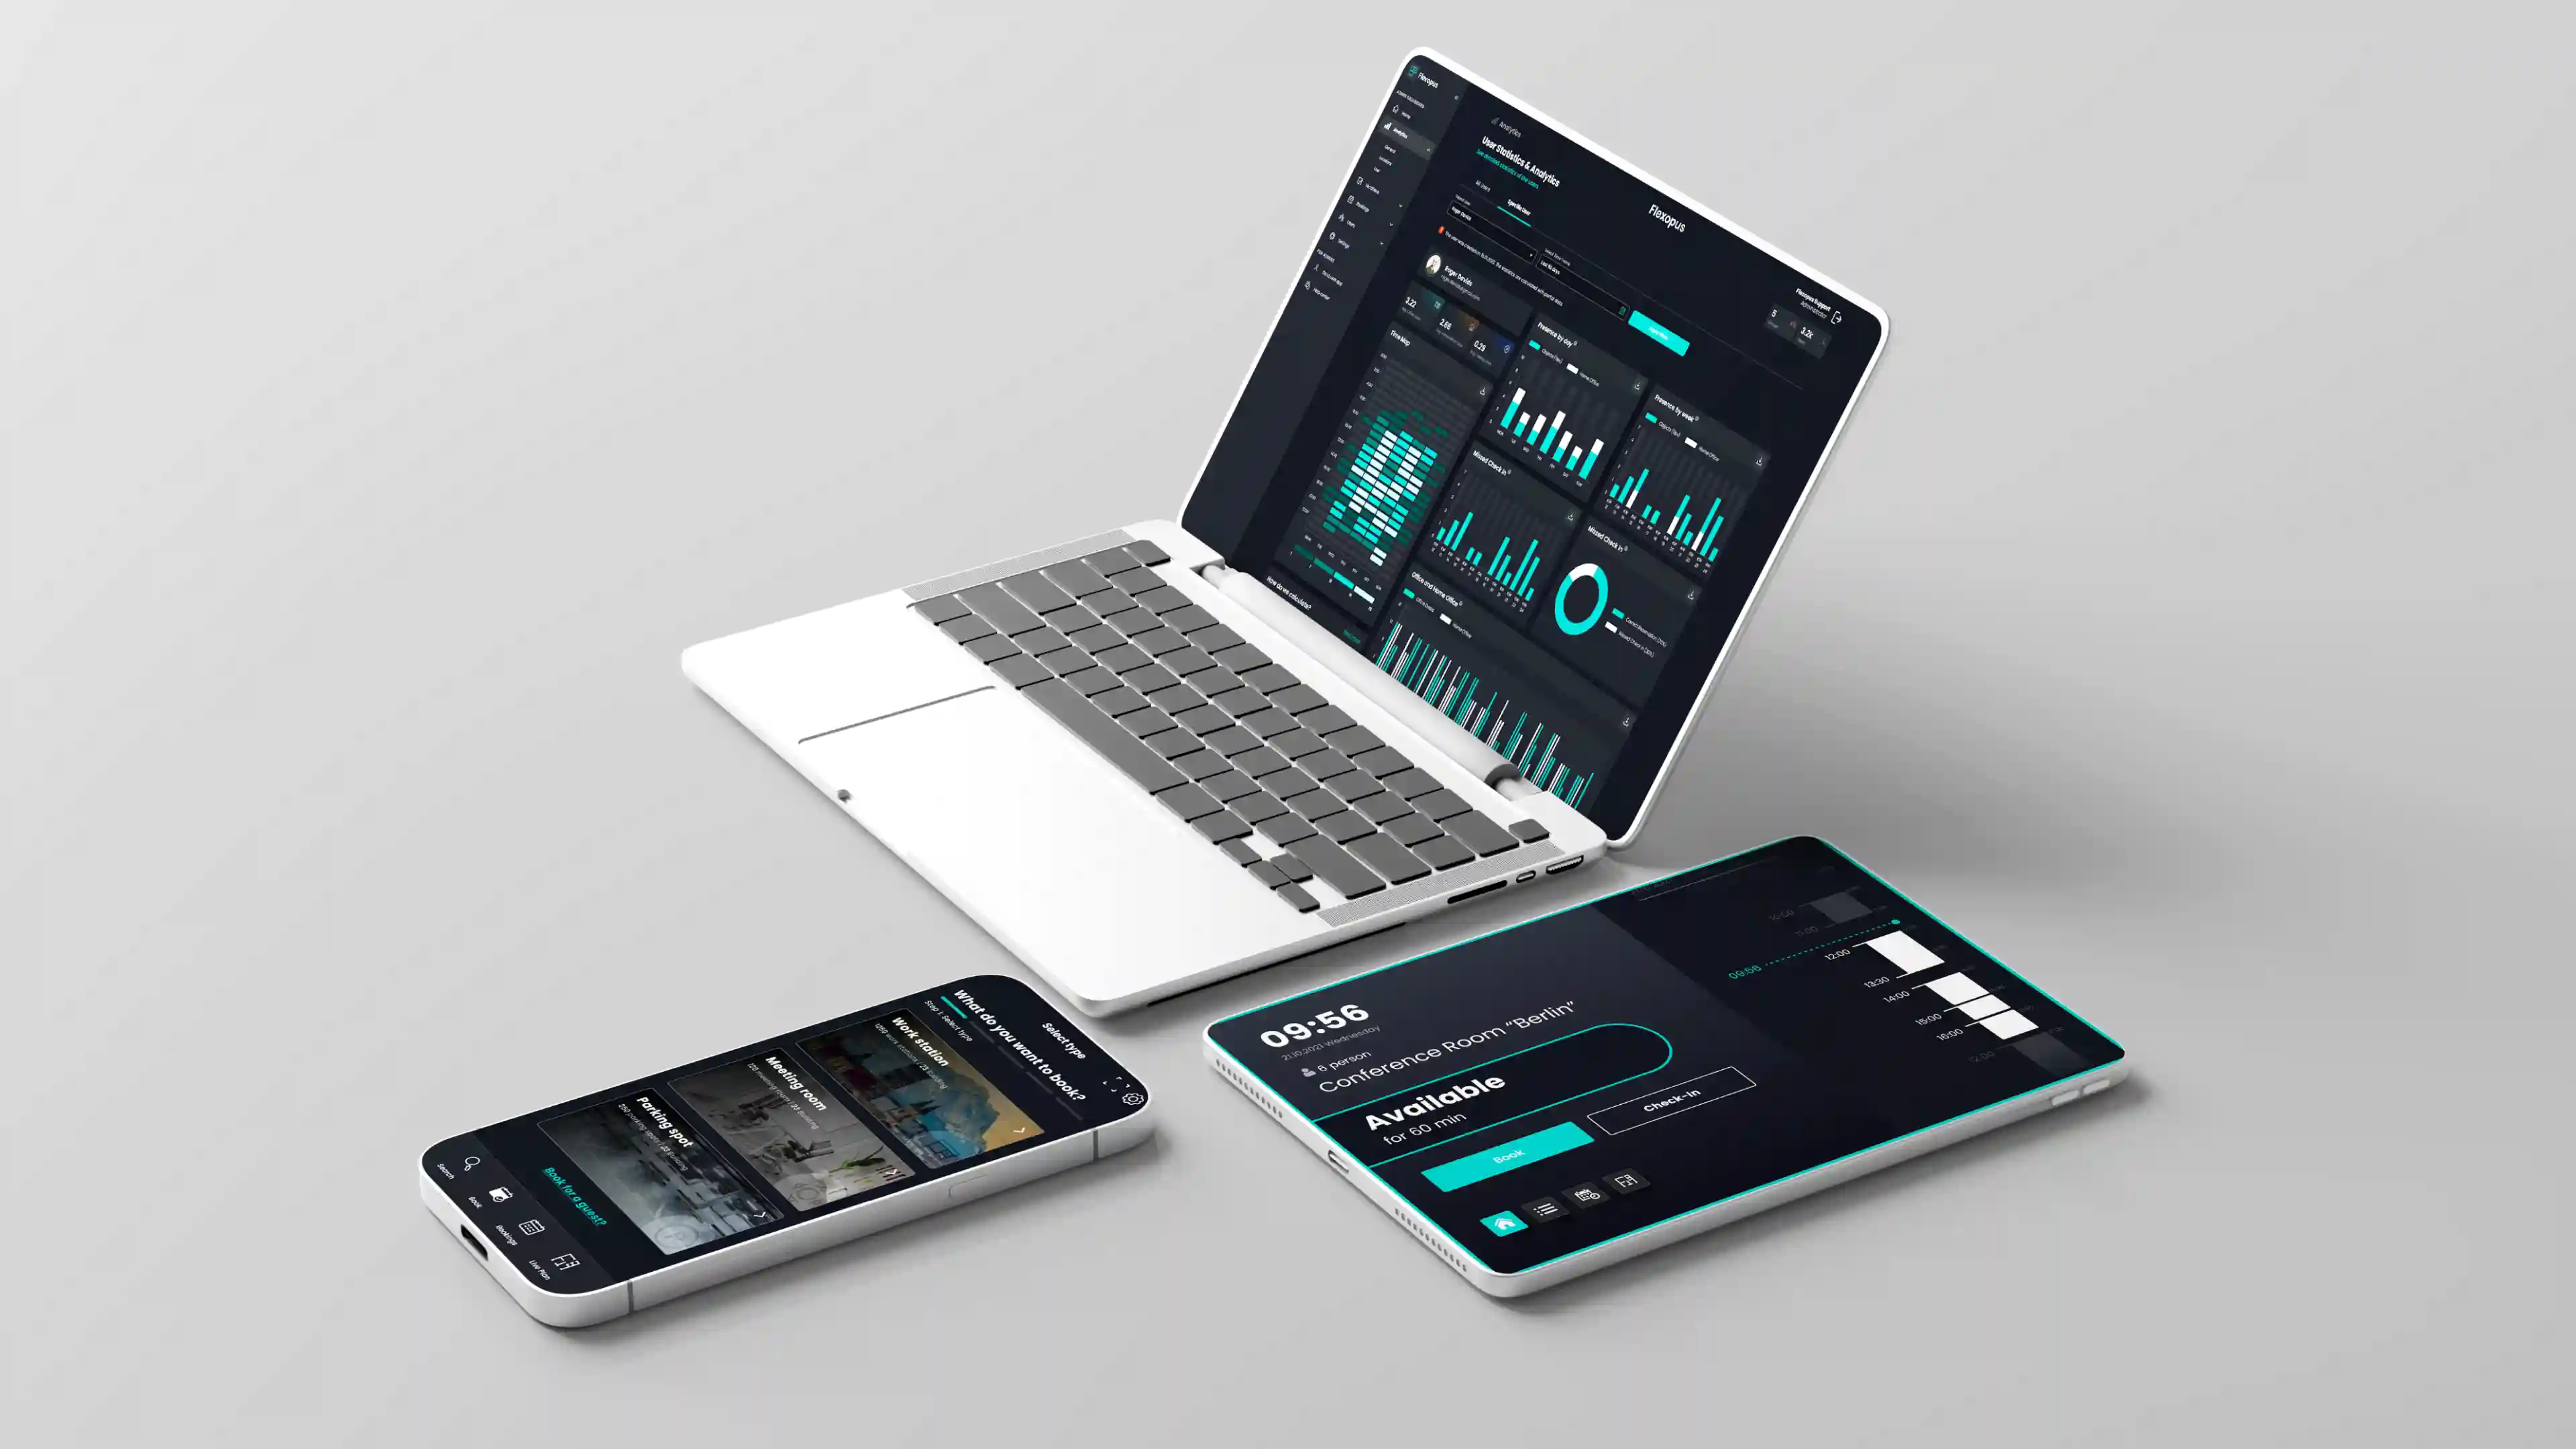
Juist op het gebied van desk sharing en de eisen van de moderne werkomgeving zijn IT-beveiligingsmaatregelen enorm belangrijk en worden ze steeds belangrijker. Daarom stellen tools zoals Flexopus bedrijven en organisaties in staat om door de implementatie van hoge veiligheidsnormen IT-beveiliging op het hoogste niveau te garanderen.
Flexopus zet zich vanaf de eerste dag in voor gegevensbescherming en is bovendien AVG-conform en ISO 27001-gecertificeerd. Alle datacenters bevinden zich in Duitsland en gegevens die gebruikers en beheerders in het systeem invoeren, verlaten de landsgrenzen niet. Door regelmatige stress- en penetratietests, die dienen om de veiligheidsmaatregelen van de softwareleverancier te controleren, maakt Flexopus zorgeloos en veilig werken mogelijk.
Conclusie
Samenvattend kunnen we stellen dat thuiswerken een integraal onderdeel van de moderne werkomgeving is geworden, wat de dringende noodzaak voor robuuste IT-beveiligings- en vertrouwelijkheidsmaatregelen met zich meebrengt. Het beveiligen van bedrijfsgegevens, het beschermen van het bedrijfsimago en het behouden van het vertrouwen van klanten hebben de hoogste prioriteit. Door de uitdagingen aan te pakken en de in dit artikel beschreven oplossingen te implementeren, kunnen bedrijven de IT-beveiliging thuis waarborgen en een productieve thuiswerkomgeving voor hun medewerkers creëren.
De belangrijkste vragen samengevat
Wat zijn de grootste veiligheidsrisico's bij thuiswerken en hoe kunnen deze worden geminimaliseerd?

De grootste risico's bij thuiswerken zijn onbeveiligde wifinetwerken, phishing-aanvallen en het gebruik van privéhardware voor zakelijke doeleinden. Om deze gevaren te minimaliseren, moeten bedrijven het gebruik van VPN-verbindingen (Virtual Private Network) verplichten, die het dataverkeer versleutelen. Daarnaast is de invoering van multi-factor-authenticatie (MFA) essentieel om ongeautoriseerde toegang tot bedrijfsaccounts te voorkomen. Regelmatige updates van alle softwaresystemen en het bewustmaken van medewerkers voor verdachte e-mails vormen de basis voor veilig werken.
Waarom is de strikte scheiding tussen privé- en zakelijke hardware zo belangrijk voor de IT-beveiliging?
Privéapparaten beschikken vaak niet over dezelfde veiligheidsnormen als zakelijke laptops. Virussen of malware die via privédownloads of onveilige websites op een computer terechtkomen, kunnen anders gemakkelijk naar het bedrijfsnetwerk worden overgedragen. Bovendien hebben IT-afdelingen geen toegang tot privéapparaten om beveiligingsupdates te beheren of gegevens op afstand te wissen bij verlies. Het strikt gebruik van zakelijke apparatuur zorgt ervoor dat alle veiligheidsrichtlijnen worden nageleefd en bedrijfsgegevens in een beschermd ecosysteem blijven.
Hoe kunnen bedrijven hun medewerkers effectief bewustmaken van cybersecurity?
Techniek alleen is niet voldoende; de menselijke factor is doorslaggevend. Bedrijven moeten regelmatige trainingen en praktijkgerichte workshops aanbieden die laten zien hoe phishing-e-mails of pogingen tot social engineering kunnen worden herkend. Duidelijke richtlijnen voor het omgaan met wachtwoorden en gevoelige documenten in de thuisomgeving (bijv. het scherm vergrendelen bij het verlaten van de werkplek) zijn belangrijk. Een open aanspreekcultuur helpt bovendien: medewerkers moeten incidenten direct durven melden zonder angst voor consequenties, zodat de IT-afdeling snel kan reageren.
Laatst bijgewerkt:
2026-10-07