Lavoro ibrido
2023-12-05

Misure per garantire la sicurezza IT nel lavoro da casa
Lavora in sicurezza ovunque ti trovi! L'articolo analizza gli aspetti critici della sicurezza nel lavoro da casa: dalle connessioni VPN all'autenticazione a più fattori, fino alla protezione dei dati sensibili da sguardi indiscreti. Scopri come aziende e dipendenti possono creare insieme un ambiente di lavoro digitale sicuro, senza rinunciare a flessibilità e produttività.

Indice
Il mondo del lavoro è cambiato radicalmente e lo smart working è diventato un elemento centrale. Sebbene i vantaggi siano innegabili, essi portano con sé una sfida critica: la sicurezza IT e la riservatezza. Questo articolo esamina l'importanza di garantire una solida sicurezza informatica e di tutelare la riservatezza nel lavoro da remoto.
Sicurezza IT in smart working

La sicurezza IT nello smart working non è solo una questione di comodità, ma un aspetto di fondamentale importanza. Protegge i dati aziendali sensibili dalle minacce informatiche e garantisce la continuità operativa. Il significato della sicurezza IT in smart working va ben oltre il singolo dipendente. Una violazione della sicurezza in un ufficio domestico può avere conseguenze di vasta portata per l'azienda stessa, danneggiandone la reputazione, causando complicazioni legali e minando la fiducia dei clienti. Nel mondo interconnesso di oggi, una falla di sicurezza può rapidamente compromettere l'immagine aziendale e mettere a rischio i dati dei clienti.
Sfide e soluzioni per la sicurezza IT in smart working
Le minacce informatiche più comuni nello smart working includono malware, attacchi di phishing e accessi non autorizzati. I dipendenti possono anche esporre involontariamente i dati aziendali a rischi. Per combattere efficacemente queste minacce, è essenziale identificare e implementare contromisure. Per proteggere l'ambiente di lavoro domestico, occorre affrontare problemi come reti Wi-Fi insicure, dispositivi condivisi con i familiari e distrazioni. Per creare un quadro di sicurezza solido, è necessario un approccio multiforme:
Misure di sicurezza fisica
Per garantire la sicurezza fisica, i dipendenti dovrebbero utilizzare armadietti o casseforti per conservare documenti e dispositivi. Inoltre, i dati sensibili archiviati su dispositivi personali devono essere crittografati. Per mitigare i rischi quando si lavora in spazi pubblici, si possono utilizzare filtri per la privacy per impedire la visione non autorizzata di dati sensibili. È inoltre fondamentale non esporre dati riservati in luoghi pubblici.
Sicurezza di rete e protezione della connessione
L'uso di una VPN aiuta a crittografare i dati trasmessi su reti pubbliche, fornendo un ulteriore livello di sicurezza. I dipendenti devono avere familiarità con l'uso sicuro delle VPN. Aggiornamenti regolari dei router domestici e l'attivazione di protocolli di crittografia robusti sono essenziali. Password forti e univoche per le reti Wi-Fi sono obbligatorie. Inoltre, i dipendenti dovrebbero evitare di utilizzare il Wi-Fi pubblico per lavoro, preferendo alternative come hotspot mobili o soluzioni di accesso remoto sicuro.

Riservatezza e protezione dei dati
È fondamentale comunicare in modo chiaro e preciso i requisiti di riservatezza ai lavoratori da remoto. I datori di lavoro dovrebbero stabilire sanzioni per le violazioni della riservatezza. Promuovete un approccio basato sulla necessità di sapere ("need to know") per limitare l'accesso ai dati sensibili. Audit regolari e il monitoraggio dell'accesso ai dati aiutano a mantenere il controllo. La definizione di politiche complete sulla protezione dei dati e la fornitura di programmi di formazione continua sono di cruciale importanza.
Accordi sul lavoro da remoto
Gli accordi formali di lavoro da remoto tra datori di lavoro e dipendenti sono essenziali. Tali accordi devono definire l'ambito del lavoro, le aspettative e le responsabilità in materia di sicurezza. Dovrebbero includere clausole sulla sicurezza IT, sulla gestione dei dati e sulle procedure di segnalazione degli incidenti. Stabilite chiaramente le conseguenze in caso di mancato rispetto delle politiche di sicurezza e definite le responsabilità per la fornitura di strumenti di sicurezza, formazione e procedure di risposta agli incidenti.
Implementazione e formazione
L'aggiornamento regolare delle politiche e degli strumenti di sicurezza per adattarsi alle minacce in evoluzione è indispensabile. Incoraggiate i dipendenti a segnalare tempestivamente gli incidenti di sicurezza. Conducete regolarmente sessioni di formazione sulla consapevolezza della sicurezza e promuovete una cultura attenta alla protezione dei dati tra i dipendenti in smart working.
Sicurezza IT con Flexopus
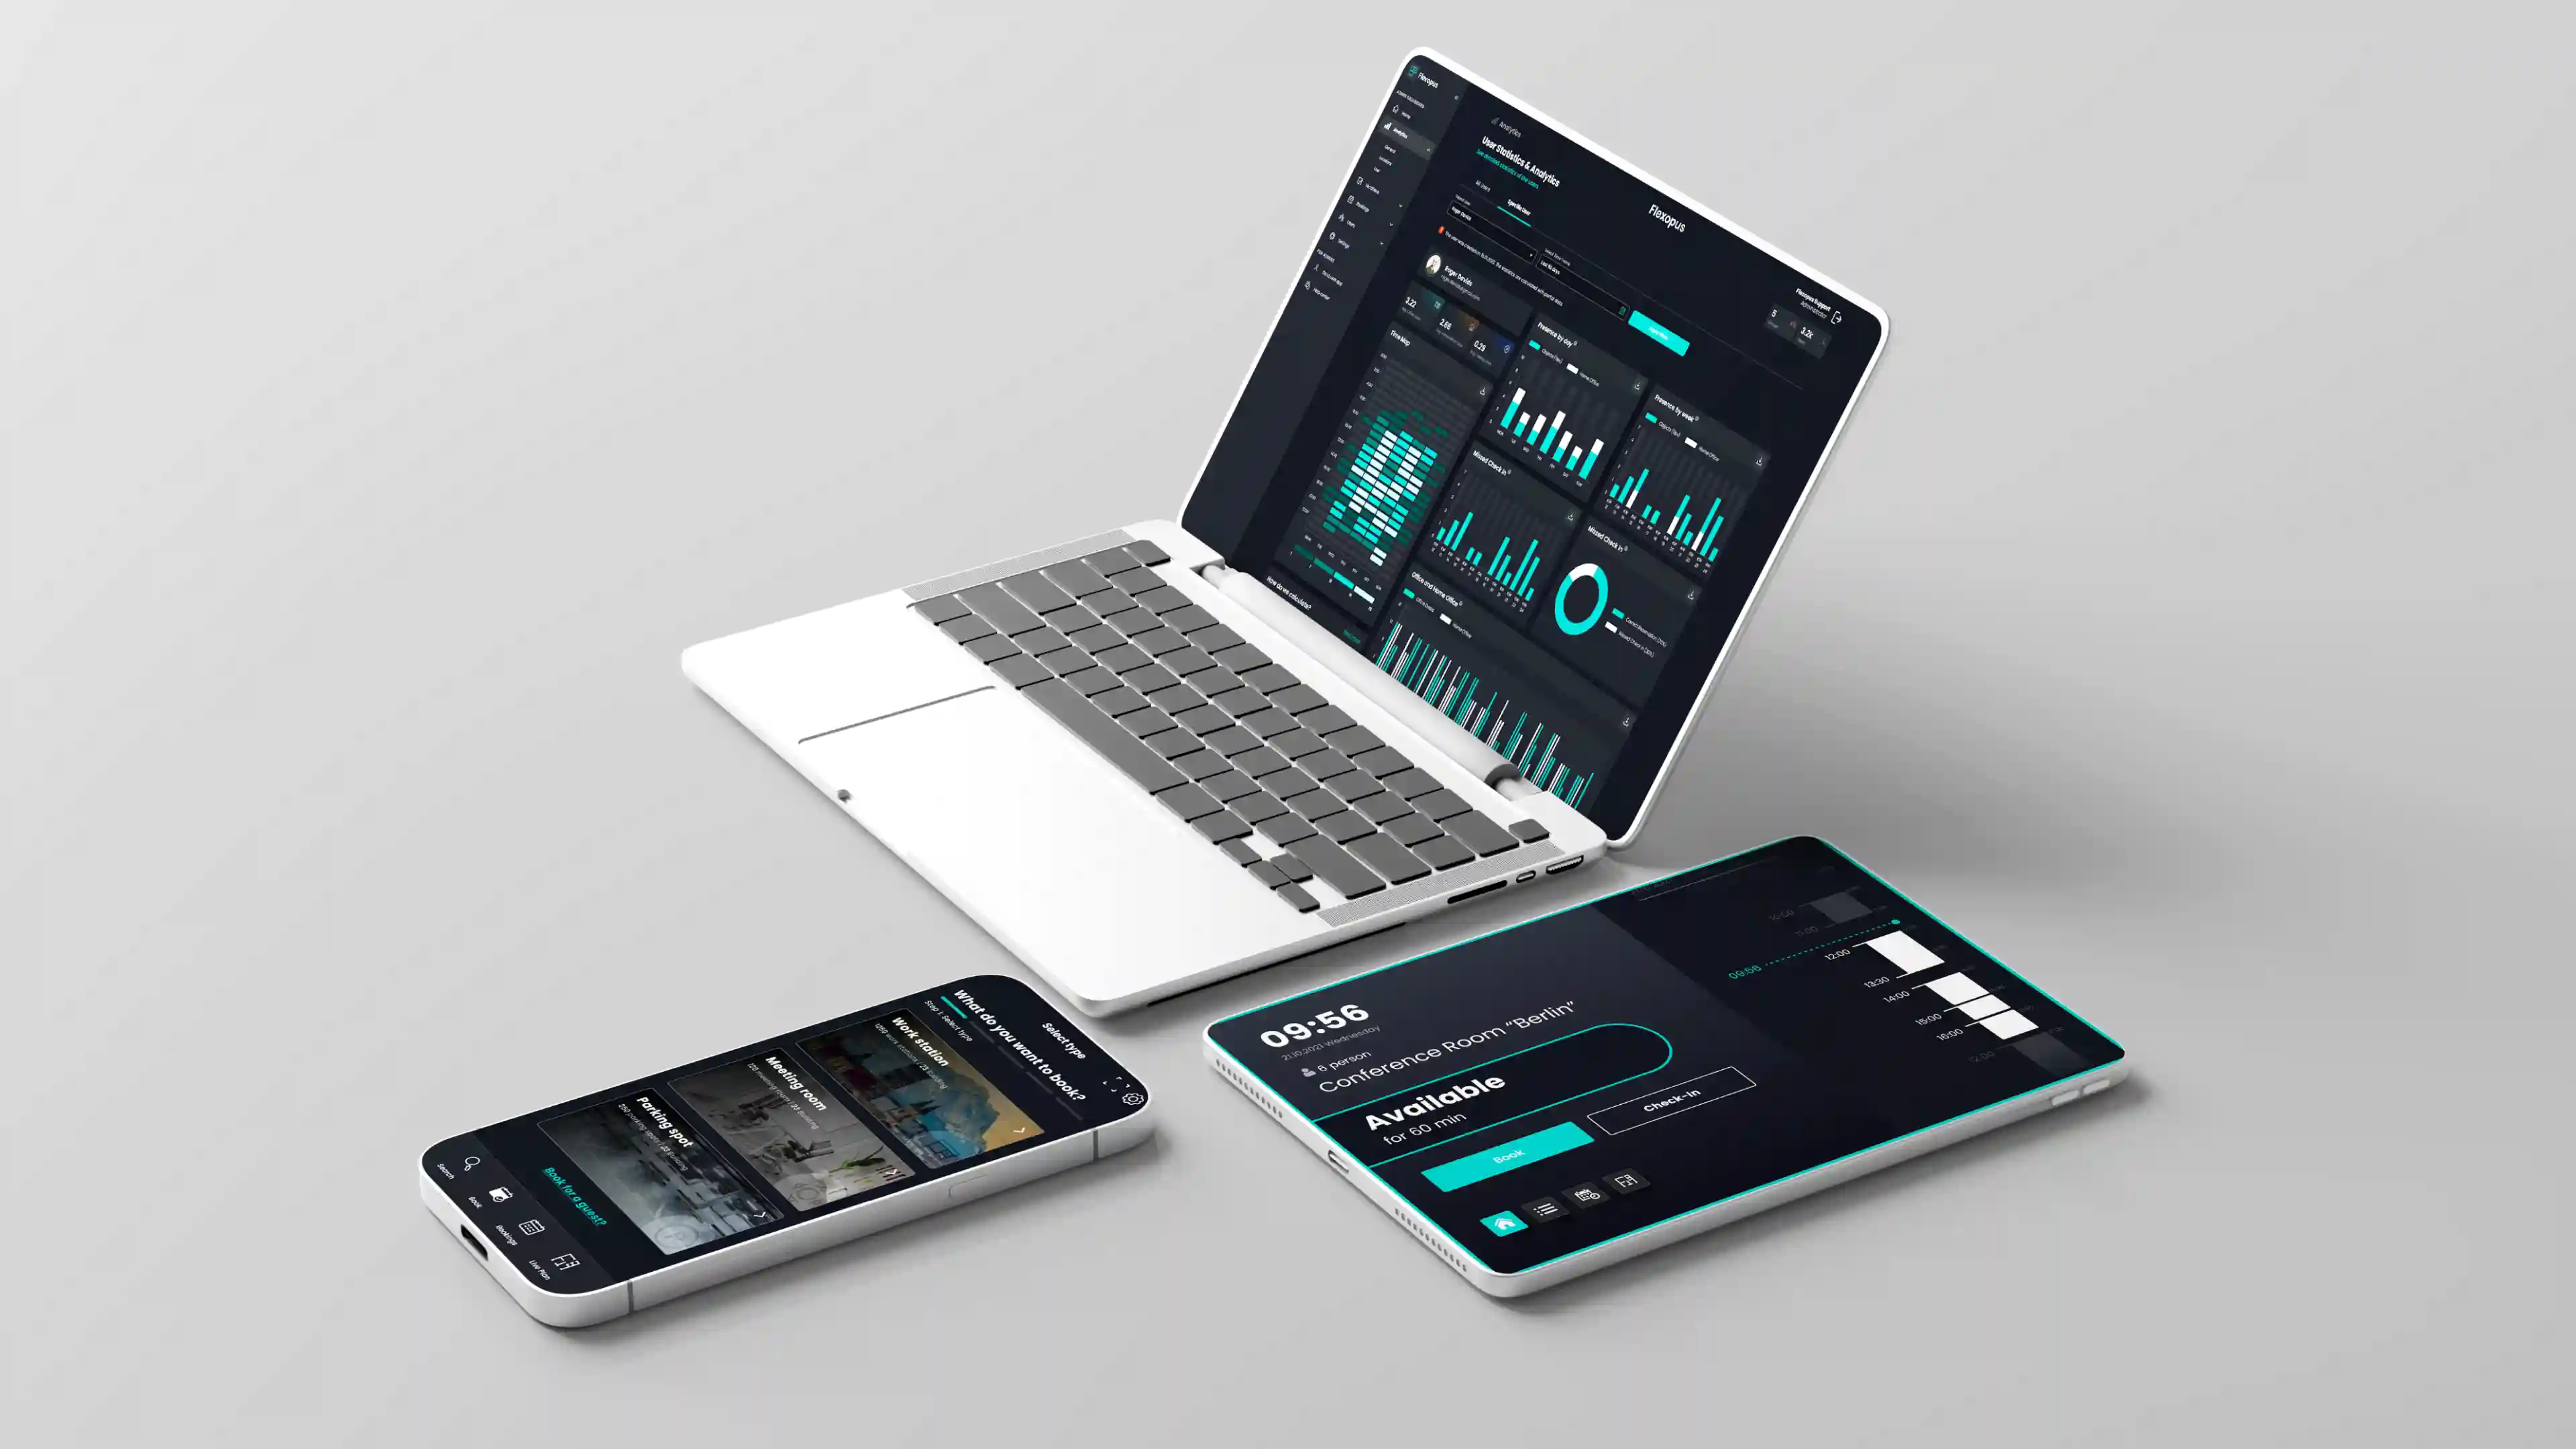
Proprio nell'ambito del desk sharing e delle esigenze del mondo del lavoro moderno, le misure di sicurezza IT sono estremamente importanti e lo diventano sempre di più. Per questo motivo, strumenti come Flexopus consentono alle aziende e alle organizzazioni di garantire la massima sicurezza IT attraverso l'implementazione di standard elevati.
Fin dal primo giorno, Flexopus non si è solo dedicata alla protezione dei dati, ma è anche conforme al GDPR e certificata ISO 27001. Tutti i data center si trovano in Germania e i dati inseriti nel sistema da utenti e amministratori non lasciano mai i confini nazionali. Grazie a regolari stress test e test di penetrazione, volti a verificare le misure di sicurezza del fornitore software, Flexopus garantisce un lavoro sicuro e senza preoccupazioni.
Conclusione
In sintesi, il lavoro da casa è diventato parte integrante del mondo del lavoro moderno, portando con sé l'urgente necessità di misure rigorose per la sicurezza informatica e la riservatezza. Proteggere i dati aziendali, salvaguardare l'immagine dell'impresa e mantenere la fiducia dei clienti sono priorità assolute. Affrontando le sfide e implementando le soluzioni descritte in questo articolo, le aziende possono garantire la sicurezza IT nel lavoro da remoto e creare un ambiente produttivo per i propri collaboratori.
Le domande più importanti riassunte
Quali sono i maggiori rischi per la sicurezza nel lavoro da casa e come è possibile minimizzarli?

Die größten Risiken im Homeoffice sind ungesicherte WLAN-Netzwerke, Phishing-Angriffe und die Nutzung privater Hardware für berufliche Zwecke. Um diese Gefahren zu minimieren, sollten Unternehmen die Nutzung von VPN-Verbindungen (Virtual Private Network) vorschreiben, die den Datenverkehr verschlüsseln. Zudem ist die Einführung einer Multi-Faktor-Authentifizierung (MFA) essenziell, um unbefugten Zugriff auf Firmenkonten zu verhindern. Regelmäßige Updates aller Softwaresysteme und die Sensibilisierung der Mitarbeitenden für verdächtige E-Mails bilden die Basis für ein sicheres Arbeiten.
Perché la netta separazione tra hardware privato e professionale è così importante per la sicurezza IT?
Privat genutzte Geräte verfügen oft nicht über die gleichen Sicherheitsstandards wie Firmen-Laptops. Viren oder Malware, die über private Downloads oder unsichere Webseiten auf einen Rechner gelangen, könnten sonst leicht ins Firmennetzwerk übertragen werden. Zudem haben IT-Abteilungen auf privaten Geräten keinen Zugriff, um Sicherheitsupdates zu steuern oder Daten im Verlustfall aus der Ferne zu löschen. Die strikte Nutzung von Firmenequipment stellt sicher, dass alle Sicherheitsrichtlinien eingehalten werden und Unternehmensdaten in einem geschützten Ökosystem verbleiben.
Come possono le aziende sensibilizzare efficacemente i propri dipendenti sul tema della sicurezza informatica?
Technik allein reicht nicht aus; der "Faktor Mensch" ist entscheidend. Unternehmen sollten regelmäßige Schulungen und praxisnahe Workshops anbieten, die zeigen, wie Phishing-E-Mails oder Social-Engineering-Versuche erkannt werden können. Klare Richtlinien für den Umgang mit Passwörtern und sensiblen Dokumenten im häuslichen Umfeld (z. B. Sperren des Bildschirms beim Verlassen des Platzes) sind wichtig. Eine offene Fehlerkultur hilft zudem: Mitarbeitende sollten sich trauen, Vorfälle sofort zu melden, ohne Konsequenzen zu fürchten, damit die IT-Abteilung schnell reagieren kann.
Ultimo aggiornamento:
2026-11-17