Travail hybride
2023-12-05

Mesures pour garantir la sécurité informatique en télétravail
Travaillez en toute sécurité, où que vous soyez ! Cet article explore les aspects critiques de la sécurité en télétravail, des connexions VPN à l'authentification multifacteur, en passant par la protection des données sensibles. Découvrez comment les entreprises et leurs employés peuvent collaborer pour créer un environnement numérique sécurisé, sans compromettre la flexibilité ni la productivité.

Table des matières
Le monde du travail a radicalement changé et le télétravail est devenu un pilier de l'activité moderne. Si ses avantages sont indéniables, ils soulèvent une question critique : la sécurité informatique et la confidentialité. Cet article examine l'importance de garantir une sécurité informatique robuste et de préserver la confidentialité dans le cadre du télétravail.
Sécurité informatique en télétravail

La sécurité informatique en télétravail n'est pas qu'une question de confort, elle est cruciale. Elle protège les données sensibles contre les cybermenaces et assure la continuité des activités. L'enjeu dépasse le cadre individuel : une faille dans un bureau à domicile peut avoir des conséquences graves pour l'entreprise, nuire à sa réputation, entraîner des complications juridiques et ébranler la confiance des clients.
Défis et solutions de la sécurité informatique en télétravail
Les cybermenaces courantes en télétravail incluent les logiciels malveillants, le phishing et les accès non autorisés. Les employés peuvent aussi exposer involontairement des données. Pour contrer ces risques, il est essentiel d'identifier et d'appliquer des mesures correctives. Sécuriser l'environnement domestique implique de gérer les réseaux non protégés, les appareils partagés et les distractions. Un cadre robuste exige une approche multidimensionnelle :
Mesures de sécurité physique
Pour garantir la sécurité physique, les employés doivent utiliser des armoires ou coffres-forts pour leurs documents et appareils. Les données sensibles sur les appareils personnels doivent être chiffrées. L'usage de filtres de confidentialité permet d'éviter les regards indiscrets dans les lieux publics. Il est également crucial de ne jamais exposer d'informations confidentielles dans des espaces ouverts.
Sécurité réseau et protection des connexions
L'utilisation d'un VPN permet de chiffrer les données transmises sur les réseaux publics et ajoute une couche de sécurité. Les employés doivent maîtriser son usage. La mise à jour régulière des routeurs domestiques et l'activation de protocoles de chiffrement robustes sont indispensables. Des mots de passe Wi-Fi complexes sont obligatoires. Enfin, évitez l'usage du Wi-Fi public au profit de hotspots mobiles ou de solutions d'accès distant sécurisées.

Confidentialité et protection des données
Il est essentiel de communiquer clairement les exigences de confidentialité aux télétravailleurs. Les employeurs doivent définir des sanctions en cas de manquement. Favorisez une approche basée sur le « besoin d'en connaître » pour limiter l'accès aux données sensibles. Des audits réguliers et le suivi des accès aident à garder le contrôle. L'élaboration de politiques de protection des données et des programmes de formation continue sont primordiaux.
Accords de télétravail
Des accords de télétravail formels entre employeurs et employés sont essentiels. Ils doivent définir le périmètre du travail à distance, les attentes et les responsabilités en matière de sécurité. Ils doivent inclure des clauses sur la sécurité informatique, la gestion des données et la procédure de signalement des incidents. Précisez les conséquences en cas de non-respect des règles et les responsabilités concernant les outils et la formation.
Mise en œuvre et formation
La mise à jour régulière des politiques et outils de sécurité pour s'adapter aux menaces est indispensable. Encouragez vos employés à signaler immédiatement tout incident. Organisez des formations régulières sur la sécurité et favorisez une culture de vigilance parmi les télétravailleurs.
Sécurité informatique avec Flexopus
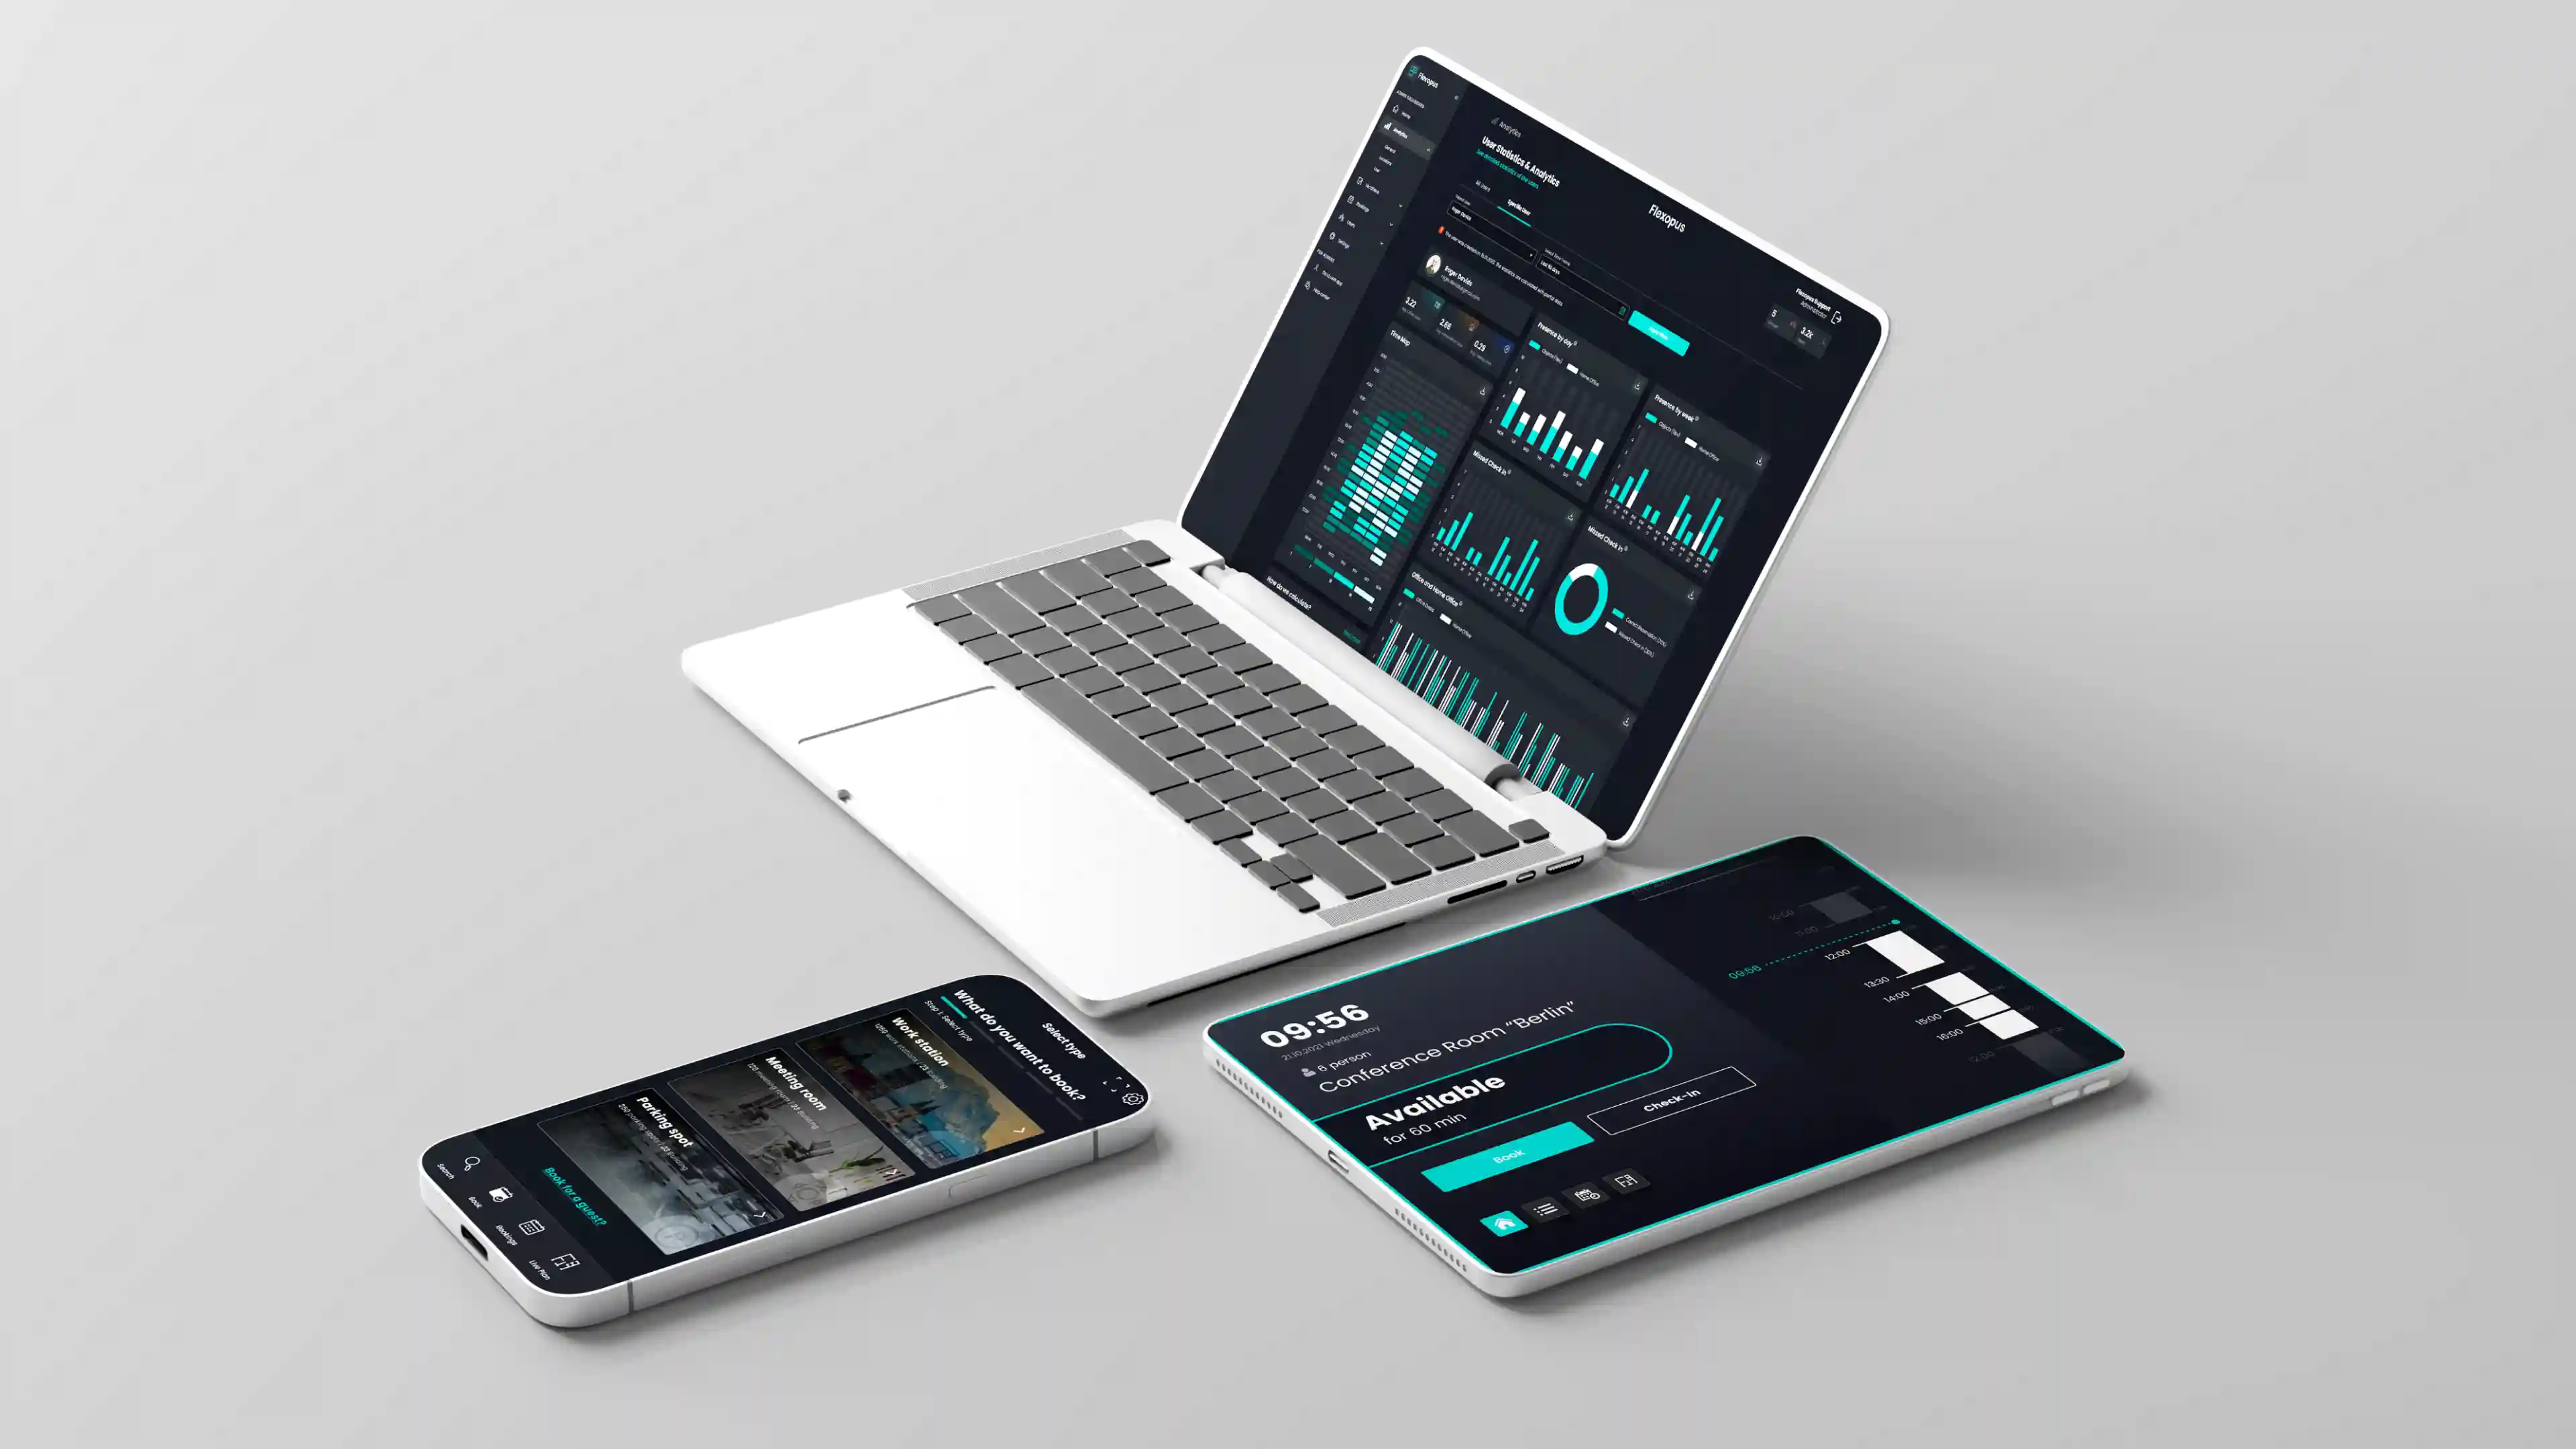
Dans le contexte du desk sharing et des exigences du travail moderne, les mesures de sécurité informatique sont primordiales. C'est pourquoi des outils comme Flexopus permettent aux entreprises et organisations de garantir une sécurité informatique de haut niveau grâce à l'implémentation de standards rigoureux.
Dès le premier jour, Flexopus s'est engagé non seulement en faveur de la protection des données, mais est également conforme au RGPD et certifié ISO 27001. Tous les centres de données sont situés en Allemagne et les informations saisies par les utilisateurs et les administrateurs ne quittent jamais le territoire. Grâce à des tests de résistance et d'intrusion réguliers visant à vérifier les dispositifs de sécurité du logiciel, Flexopus garantit un environnement de travail sûr et serein.
Fazit
En résumé, le télétravail est devenu une composante essentielle du monde professionnel moderne, imposant un besoin urgent de mesures robustes en matière de sécurité informatique et de confidentialité. La sécurisation des données, la protection de l'image de marque et le maintien de la confiance des clients sont des priorités absolues. En relevant ces défis et en appliquant les solutions décrites ici, les entreprises peuvent garantir la sécurité informatique à distance et offrir un environnement de travail productif à leurs collaborateurs.
Résumé des questions les plus importantes
Quels sont les principaux risques de sécurité liés au télétravail et comment les minimiser ?

Les risques majeurs en télétravail sont les réseaux Wi-Fi non sécurisés, les attaques par hameçonnage et l'utilisation de matériel personnel à des fins professionnelles. Pour limiter ces dangers, les entreprises doivent imposer l'usage de connexions VPN (Virtual Private Network) pour chiffrer le trafic. L'instauration d'une authentification multifacteur (MFA) est également essentielle pour empêcher tout accès non autorisé aux comptes de l'entreprise. La mise à jour régulière des logiciels et la sensibilisation des collaborateurs aux e-mails suspects constituent la base d'un environnement de travail sécurisé.
Pourquoi la séparation stricte entre matériel privé et professionnel est-elle si importante pour la sécurité informatique ?
Les appareils utilisés à titre privé ne répondent souvent pas aux mêmes normes de sécurité que les ordinateurs professionnels. Les virus ou logiciels malveillants, introduits via des téléchargements personnels ou des sites non sécurisés, pourraient facilement se propager au réseau de l'entreprise. De plus, les services informatiques n'ont pas accès aux appareils privés pour gérer les mises à jour ou effacer les données à distance en cas de perte. L'utilisation exclusive de matériel professionnel garantit le respect des politiques de sécurité et maintient les données de l'entreprise dans un écosystème protégé.
Comment les entreprises peuvent-elles sensibiliser efficacement leurs collaborateurs à la cybersécurité ?
La technique ne suffit pas ; le facteur humain est déterminant. Les entreprises doivent proposer des formations régulières et des ateliers pratiques pour apprendre à identifier les tentatives d'hameçonnage ou d'ingénierie sociale. Des directives claires sur la gestion des mots de passe et des documents sensibles à domicile (ex. : verrouiller son écran en quittant son poste) sont indispensables. Une culture de l'erreur ouverte est également bénéfique : les collaborateurs doivent pouvoir signaler immédiatement tout incident sans crainte de sanctions, permettant ainsi au service informatique de réagir rapidement.
Dernière mise à jour :
2026-10-30