Trabajo híbrido
2023-12-05

Medidas para garantizar la seguridad informática en el teletrabajo
¡Trabaja de forma segura desde cualquier lugar! Este artículo analiza los aspectos críticos de seguridad en el teletrabajo: desde conexiones VPN y autenticación multifactor hasta la protección de datos sensibles frente a miradas indiscretas. Descubre cómo las empresas y los empleados pueden crear juntos un entorno de trabajo digital seguro sin sacrificar la flexibilidad ni la productividad.

Tabla de contenido
Die Arbeitswelt hat sich dramatisch gewandelt, und das Homeoffice hat sich zu einem zentralen Element der modernen Arbeitswelt entwickelt. Die Vorteile sind zwar unbestreitbar, aber sie bringen auch ein kritisches Problem mit sich: IT-Sicherheit und Vertraulichkeit. Dieser Artikel befasst sich mit der Bedeutung, die der Gewährleistung einer robusten IT-Sicherheit und der Wahrung der Vertraulichkeit im Homeoffice zukommt.
IT-Sicherheit im Home Office

IT-Sicherheit im Homeoffice ist nicht nur eine Frage der Bequemlichkeit, sondern von entscheidender Bedeutung. Sie schützt sensible Unternehmensdaten vor Cyber Bedrohungen und gewährleistet den ununterbrochenen Geschäftsbetrieb. Die Bedeutung der Home Office IT Sicherheit geht weit über den einzelnen MitarbeiterInnen hinaus. Ein Sicherheitsverstoß in einem Heimbüro kann weitreichende Folgen für das Unternehmen selbst haben. Solche Verstöße können den Ruf des Unternehmens schädigen, rechtliche Komplikationen nach sich ziehen und das Vertrauen der KundInnen erschüttern. In der heutigen vernetzten Welt kann eine Sicherheitsverletzung schnell das Image eines Unternehmens schädigen und KundInnendaten in Gefahr bringen.
Herausforderungen und Lösungen der IT Sicherheit im Home Office
Zu den häufigsten Cyber Bedrohungen im Homeoffice gehören Malware, Phishing-Angriffe und unbefugter Zugriff. MitarbeiterInnen können auch versehentlich Unternehmensdaten einem Risiko aussetzen. Um diese Bedrohungen wirksam zu bekämpfen, ist es wichtig, Gegenmaßnahmen zu ermitteln und umzusetzen. Zur Sicherung der Arbeitsumgebung zu Hause müssen Probleme wie unsichere Heimnetzwerke, gemeinsam genutzte Familiengeräte und Ablenkungen angegangen werden. Um einen robusten Sicherheitsrahmen zu schaffen, ist ein vielseitiger Ansatz erforderlich:
Physische Sicherheitsmaßnahmen
Um die physische Sicherheit zu gewährleisten, sollten die MitarbeiterInnen sichere Schränke oder Safes für die Aufbewahrung physischer Dokumente und Geräte verwenden. Außerdem sollten sensible Daten, die auf persönlichen Geräten gespeichert sind, verschlüsselt werden. Um die Risiken bei der Arbeit in öffentlichen Räumen zu mindern, können Sichtschutzwände eingesetzt werden, um die unbefugte Einsichtnahme in sensible Daten zu verhindern. Es ist außerdem entscheidend, vertrauliche Daten nicht an öffentlichen Orten offenzulegen.
Netzwerksicherheit und Verbindungsschutz
Die Einrichtung eines VPN hilft bei der Verschlüsselung von Daten, die über öffentliche Netze übertragen werden, und stellt eine zusätzliche Sicherheitsebene dar. Die MitarbeiterInnen sollten mit der sicheren Nutzung von VPNs gut vertraut sein. Regelmäßige Aktualisierungen der Heimrouter und die Aktivierung robuster Verschlüsselungsprotokolle sind unerlässlich. Starke, eindeutige Passwörter für Wi-Fi-Netzwerke sind ein Muss. Außerdem sollten MitarbeiterInnen davon abgehalten werden, öffentliches Wi-Fi für ihre Arbeit zu nutzen. Bieten Sie stattdessen Alternativen wie mobile Hotspots oder sichere Fernzugriffslösungen an.

Vertraulichkeit und Datenschutz
Es ist wichtig, dass die Vertraulichkeitsanforderungen an Remote-MitarbeiterInnen klar und deutlich kommuniziert werden. Die ArbeitgeberInnen sollten auch Sanktionen für Verstöße gegen die Vertraulichkeit festlegen. Fördern Sie einen “Need to know”-Ansatz, um den Zugang zu sensiblen Daten zu begrenzen. Regelmäßige Audits und die Überwachung des Datenzugriffs helfen, die Kontrolle zu behalten. Die Ausarbeitung umfassender Datenschutzrichtlinien und die Bereitstellung laufender Schulungs- und Sensibilisierungsprogramme für die MitarbeiterInnen sind von entscheidender Bedeutung.
Vereinbarungen über Fernarbeit
Förmliche Fernarbeitsvereinbarungen zwischen ArbeitgeberInnen und ArbeitnehmerInnen sind von entscheidender Bedeutung. In diesen Vereinbarungen sollten der Umfang der Fernarbeit, die Erwartungen und die Sicherheitsverantwortung festgelegt werden. Sie sollten Klauseln über die IT-Sicherheit, den Umgang mit Daten und das Verfahren zur Meldung von Sicherheitsvorfällen enthalten. Legen Sie klar die Konsequenzen für die Nichteinhaltung von Sicherheitsrichtlinien fest. Legen Sie fest, wer für die Bereitstellung von Sicherheitstools und -schulungen sowie für Verfahren zur Reaktion auf Vorfälle und Meldewege verantwortlich ist.
Umsetzung und Schulung
Die regelmäßige Aktualisierung von Sicherheitsrichtlinien und -instrumenten zur Anpassung an die sich entwickelnden Bedrohungen ist unerlässlich. Ermuntern Sie Ihre MitarbeiterInnen, Sicherheitsvorfälle umgehend zu melden. Führen Sie regelmäßig Schulungen zum Sicherheitsbewusstsein durch und fördern Sie eine Kultur des Sicherheitsbewusstseins bei den MitarbeiternInnen im Homeoffice.
IT-Sicherheit mit Flexopus
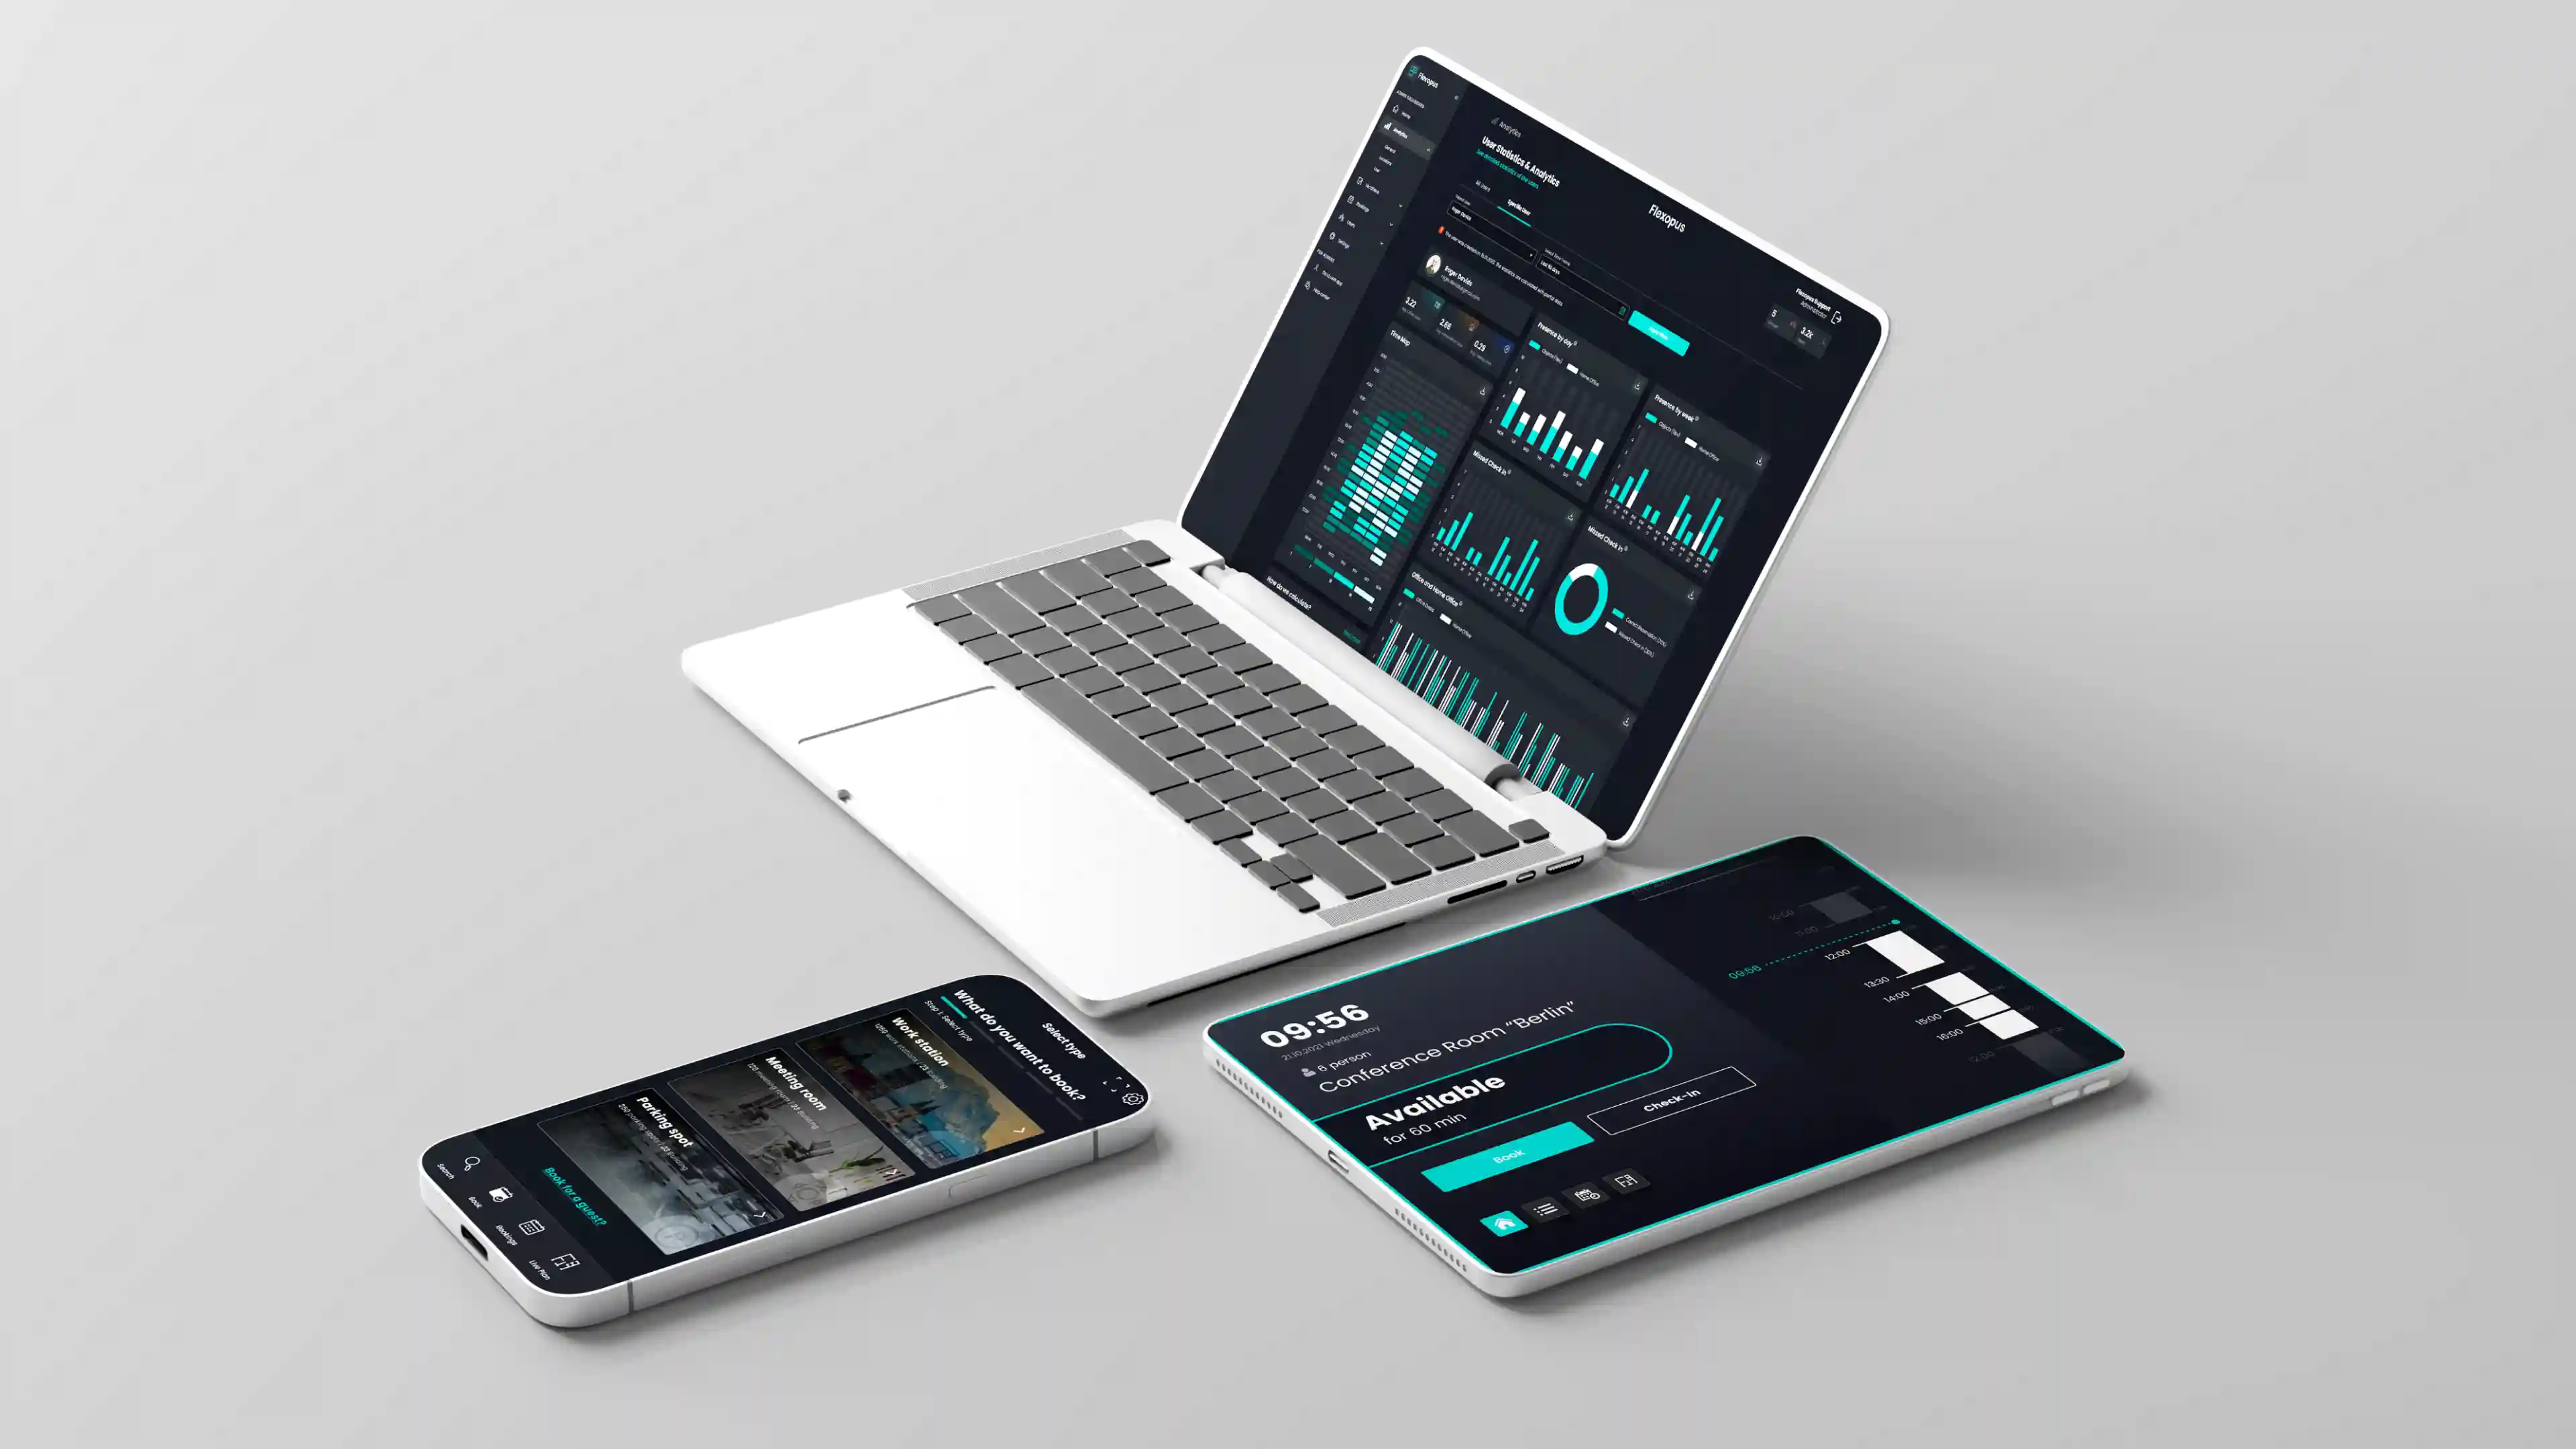
Especialmente en el ámbito del desk sharing y las exigencias del mundo laboral moderno, las medidas de seguridad informática son fundamentales y cada vez más importantes. Por este motivo, herramientas como Flexopus permiten a empresas y organizaciones garantizar la máxima seguridad informática mediante la implementación de altos estándares de protección.
Flexopus no solo se ha comprometido con la protección de datos desde el primer día, sino que también cumple con el RGPD y cuenta con la certificación ISO 27001. Todos los centros de datos se encuentran en Alemania y la información que los usuarios y administradores introducen en el sistema no sale del país. Gracias a pruebas periódicas de estrés y penetración para verificar las medidas de seguridad del proveedor, Flexopus permite trabajar de forma segura y sin preocupaciones.
Fazit
En resumen, el teletrabajo se ha convertido en una parte integral del mundo laboral moderno, lo que conlleva la necesidad urgente de medidas sólidas de seguridad informática y confidencialidad. Proteger los datos corporativos, salvaguardar la imagen de la empresa y mantener la confianza de los clientes es la máxima prioridad. Al abordar estos desafíos e implementar las soluciones descritas en este artículo, las empresas pueden garantizar la seguridad informática en el teletrabajo y crear un entorno productivo para sus empleados.
Las preguntas más importantes resumidas
¿Cuáles son los mayores riesgos de seguridad al trabajar desde casa y cómo se pueden minimizar?

Los mayores riesgos en el teletrabajo son las redes wifi sin protección, los ataques de phishing y el uso de hardware privado para fines profesionales. Para minimizar estos peligros, las empresas deben exigir el uso de conexiones VPN (red privada virtual) que cifren el tráfico de datos. Además, la implementación de la autenticación multifactor (MFA) es esencial para evitar el acceso no autorizado a las cuentas corporativas. Las actualizaciones periódicas de todos los sistemas de software y la concienciación de los empleados sobre correos electrónicos sospechosos son la base para un trabajo seguro.
¿Por qué es tan importante la separación estricta entre hardware privado y profesional para la seguridad informática?
Los dispositivos de uso privado a menudo no cuentan con los mismos estándares de seguridad que los portátiles de empresa. Los virus o el malware que llegan a un equipo a través de descargas privadas o sitios web inseguros podrían transmitirse fácilmente a la red corporativa. Además, los departamentos de TI no tienen acceso a los dispositivos privados para gestionar actualizaciones de seguridad o borrar datos de forma remota en caso de pérdida. El uso exclusivo de equipos de empresa garantiza que se cumplan todas las políticas de seguridad y que los datos corporativos permanezcan en un ecosistema protegido.
¿Cómo pueden las empresas concienciar eficazmente a sus empleados sobre la ciberseguridad?
La tecnología por sí sola no basta; el factor humano es decisivo. Las empresas deben ofrecer formación periódica y talleres prácticos que enseñen a identificar correos de phishing o intentos de ingeniería social. Son importantes las directrices claras sobre el manejo de contraseñas y documentos sensibles en el entorno doméstico (por ejemplo, bloquear la pantalla al levantarse). Además, una cultura abierta ante los errores ayuda: los empleados deben sentirse cómodos informando de incidentes de inmediato sin miedo a represalias, para que el departamento de TI pueda reaccionar con rapidez.
Última actualización:
2026-10-07